ডার্ক ওয়েবে ফাঁস ভারতের পারমাণবিক কেন্দ্রের স্পর্শকাতর তথ্য, দাবি রয়টার্সের
অনলাইন ডেস্ক
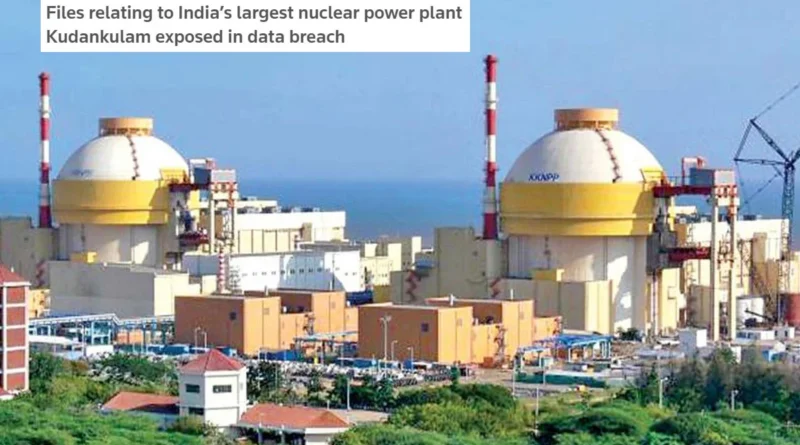
ভারতের বৃহত্তম পারমাণবিক বিদ্যুৎ কেন্দ্র কুদানকুলামকে ঘিরে স্পর্শকাতর বিভিন্ন তথ্য ডার্ক ওয়েবে প্রকাশিত হয়েছে বলে দাবি করেছে বার্তা সংস্থা রয়টার্স। ফাঁস হওয়া তথ্যে কেন্দ্রটির অবকাঠামোগত নকশা, যন্ত্রপাতির তথ্য এবং অনুমোদিত সরবরাহকারীদের বিভিন্ন নথি রয়েছে বলে প্রতিবেদনে উল্লেখ করা হয়েছে।
রয়টার্সের প্রতিবেদনে বলা হয়, ‘ওয়ার্ল্ড লিকস’ নামে পরিচিত একটি র্যানসামওয়্যার গোষ্ঠী ডার্ক ওয়েবে এসব তথ্য প্রকাশ করেছে। কেন্দ্রটির অন্যতম ঠিকাদার প্রতিষ্ঠান অনিল আম্বানির রিলায়েন্স গ্রুপ আংশিক তথ্য ফাঁসের ঘটনা স্বীকার করে জানিয়েছে, বিষয়টি ইতোমধ্যে সংশ্লিষ্ট সরকারি কর্তৃপক্ষকে অবহিত করা হয়েছে।
তামিলনাড়ুর কুদানকুলাম পারমাণবিক বিদ্যুৎ কেন্দ্র ভারতের পারমাণবিক বিদ্যুৎ উৎপাদন সম্প্রসারণ পরিকল্পনার অন্যতম গুরুত্বপূর্ণ প্রকল্প। স্বাধীন সাইবার নিরাপত্তা গবেষক রাকেশ কৃষ্ণান রয়টার্সকে জানান, গত ১১ জুন থেকে ‘কেকেএনপি’ (কুদানকুলাম নিউক্লিয়ার পাওয়ার প্ল্যান্ট) নামসংবলিত প্রায় ১৯ হাজার ফাইল, যার আকার প্রায় ১৪ দশমিক ৩ গিগাবাইট, ডার্ক ওয়েবে উন্মুক্ত অবস্থায় রয়েছে।
প্রতিবেদন অনুযায়ী, ফাইলগুলোর সময়কাল ২০১৬ সাল থেকে ২০২৫ সালের মাঝামাঝি পর্যন্ত। রয়টার্স এসব নথি পর্যালোচনা করলেও স্বাধীনভাবে সেগুলোর সত্যতা যাচাই করতে পারেনি। রিলায়েন্স গ্রুপ থেকে ফাঁস হওয়া প্রায় সাড়ে আট লাখ নথির মধ্যে কুদানকুলাম বিদ্যুৎ কেন্দ্রসংক্রান্ত তথ্যগুলো সবচেয়ে সংবেদনশীল বলে উল্লেখ করা হয়েছে।
রিলায়েন্স গ্রুপের দাবি, তৃতীয় পক্ষের তথ্যকেন্দ্র পরিচালনাকারী প্রতিষ্ঠান ‘ইওটা’র সার্ভারে সংরক্ষিত তাদের কিছু তথ্য আংশিকভাবে হ্যাক হয়েছে। অন্যদিকে ইওটা জানিয়েছে, মে মাসের শেষ দিকে তারা সার্ভারে সন্দেহজনক কার্যকলাপ শনাক্ত করে তা প্রতিরোধের ব্যবস্থা নেয়। পরে জুনের শেষ দিকে রিলায়েন্স তাদের জানায়, বহিরাগত হ্যাকাররা তথ্য ফাঁসের দাবি করছে।
ঘটনাটি তদন্ত করছে ভারতের প্রধান সাইবার নিরাপত্তা সংস্থা সার্ট-ইন এবং নিউক্লিয়ার পাওয়ার কর্পোরেশন অব ইন্ডিয়া। তবে নিউক্লিয়ার পাওয়ার কর্পোরেশন এক বিবৃতিতে বলেছে, ডার্ক ওয়েবে প্রকাশিত নথিগুলো কেবল সাধারণ সেবা-সংক্রান্ত তথ্যের সঙ্গে সম্পর্কিত। পারমাণবিক নিরাপত্তা বা মূল পারমাণবিক ব্যবস্থার সঙ্গে এসব তথ্যের কোনো সম্পর্ক নেই।
প্রতিবেদনে আরও বলা হয়েছে, ফাঁস হওয়া নথিতে রাশিয়ার রোসাটমের সরবরাহ করা মূল পারমাণবিক চুল্লি ব্যবস্থার কোনো তথ্য নেই। তবে নির্মাণাধীন ৩ ও ৪ নম্বর ইউনিটের বায়ুচলাচল ও শীতলীকরণ ব্যবস্থার নকশা, নিয়ন্ত্রণকক্ষের ফ্লোর পরিকল্পনা, বিভিন্ন যন্ত্রপাতির ছবি, অনুমোদিত সরবরাহকারীদের তালিকা এবং ১১ কোটি ২০ লাখ মার্কিন ডলারের একটি সন্ত্রাসবাদ-সংক্রান্ত বীমা পলিসির তথ্য এতে রয়েছে।
নিউক্লিয়ার থ্রেট ইনিশিয়েটিভের জ্যেষ্ঠ পরিচালক নিকোলাস রথ সতর্ক করে বলেন, এ ধরনের তথ্য প্রকাশ কেন্দ্রটির নিরাপত্তার জন্য গুরুতর ঝুঁকি তৈরি করতে পারে। তার মতে, বিদ্বেষপূর্ণ কোনো পক্ষ এসব নথি বিশ্লেষণ করে স্থাপনাটির সম্ভাব্য দুর্বলতা শনাক্ত করার চেষ্টা করতে পারে। একই সঙ্গে এ ঘটনা ভারতের করপোরেট খাতের সাইবার নিরাপত্তা ব্যবস্থার দুর্বলতার দিকটিও সামনে এনেছে।
এর আগে ২০১৯ সালে কুদানকুলাম পারমাণবিক বিদ্যুৎ কেন্দ্রের প্রশাসনিক নেটওয়ার্কে উত্তর কোরীয় হ্যাকারদের ব্যবহৃত ম্যালওয়্যার শনাক্ত হয়েছিল। আন্তর্জাতিক সাইবার নিরাপত্তা প্রতিষ্ঠান সার্ফশার্কের তথ্য অনুযায়ী, সাইবার হামলার শিকার হওয়া দেশগুলোর মধ্যে বর্তমানে ভারতের অবস্থান বিশ্বের তৃতীয়।