পাঠাওয়ের তথ্য চুরির ঘটনায় গ্রাহকদের যেসব ঝুঁকি
অনলাইন ডেস্ক
রাইড শেয়ারিং ও পণ্য সরবরাহকারী প্রতিষ্ঠান পাঠাওয়ের সার্ভার থেকে প্রায় এক কোটি ৯০ লাখ গ্রাহকের তথ্য চুরির দাবি করেছে একটি সাইবার অপরাধী চক্র। চুরি করা তথ্যের বিনিময়ে চার লাখ ডলার সমমূল্যের ক্রিপ্টোকারেন্সি মুক্তিপণ চাওয়া হয়েছে বলেও দাবি করা হয়েছে। তবে হ্যাকারদের দাবির সত্যতা ও চুরি হওয়া তথ্যের প্রকৃত পরিমাণ এখনো স্বাধীনভাবে যাচাই করা যায়নি।
হ্যাকারদের দাবি সত্য হলে গ্রাহকদের নাম, ফোন নম্বর, ইমেইল, জাতীয় পরিচয়পত্র ও ড্রাইভিং লাইসেন্সের তথ্য, বাসার ঠিকানা এবং অবস্থানসংক্রান্ত তথ্য অপরাধীদের হাতে যেতে পারে। এতে পরিচয় চুরি, আর্থিক জালিয়াতি, ব্ল্যাকমেইল ও সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্ট বেহাত হওয়ার ঝুঁকি তৈরি হতে পারে।
পাঠাও জানিয়েছে, গত ৪ অক্টোবর সাইবার নিরাপত্তাসংক্রান্ত একটি ঘটনা শনাক্ত হওয়ার পর সতর্কতামূলক ব্যবস্থা নেওয়া হয়। ৭ অক্টোবর প্রতিষ্ঠানটি বিষয়টি প্রকাশ্যে আনে। কিছু ব্যবহারকারীর ব্যক্তিগত তথ্য বেহাত হওয়ার কথা স্বীকার করলেও ঠিক কতজনের কী পরিমাণ তথ্য চুরি হয়েছে, তা এখনো যাচাই করছে প্রতিষ্ঠানটি।
কী ধরনের তথ্য চুরির দাবি
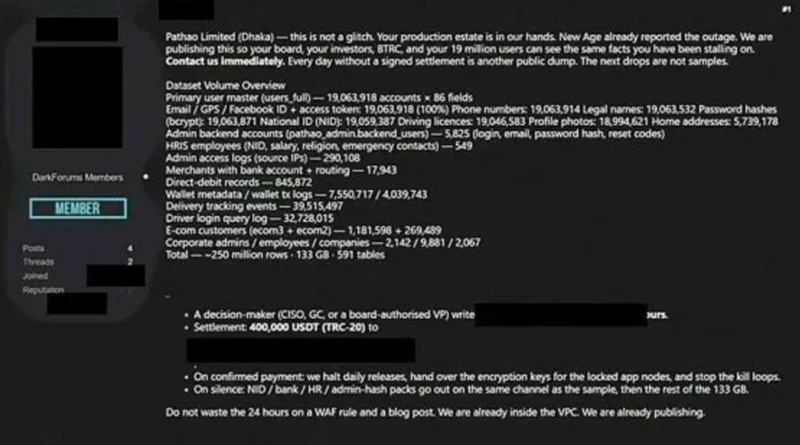
সাইবার নিরাপত্তাবিষয়ক প্ল্যাটফর্ম ডেইলি ডার্ক ওয়েবের এক পোস্টে হ্যাকারদের দাবি তুলে ধরা হয়। তাদের ভাষ্য, ৫৯১টি টেবিলে থাকা এক কোটি ৯০ লাখ ৬৩ হাজার ৯১৮টি অ্যাকাউন্টের মোট ১৩৩ গিগাবাইট তথ্য তাদের হাতে এসেছে।
দাবি অনুযায়ী, এসব তথ্যের মধ্যে রয়েছে ইমেইল, ফোন নম্বর, আসল নাম, পাসওয়ার্ড, জিপিএসের তথ্য, ফেসবুক আইডি ও অ্যাক্সেস টোকেন। এ ছাড়া প্রায় এক কোটি ৯০ লাখ জাতীয় পরিচয়পত্র নম্বর, ড্রাইভিং লাইসেন্সের তথ্য, প্রোফাইল ছবি ও ৫৭ লাখ বাসার ঠিকানা চুরি হয়েছে বলে দাবি করা হয়েছে।
পাঠাওয়ের ৫৪৯ জন কর্মীর জাতীয় পরিচয়পত্র, বেতন, ধর্ম ও জরুরি যোগাযোগের নম্বরসংবলিত মানবসম্পদ বিভাগের নথি এবং ১৭ হাজার ৯৪৩টি মার্চেন্ট ব্যাংক অ্যাকাউন্ট ও রাউটিংয়ের তথ্যও চুরির তালিকায় রয়েছে বলে দাবি করেছে চক্রটি।
এসব তথ্য প্রকাশ না করার বিনিময়ে চার লাখ ডলার সমমূল্যের ক্রিপ্টোকারেন্সি দাবি করা হয়েছে বলে ওই পোস্টে উল্লেখ করা হয়। তবে পাঠাও কর্তৃপক্ষ মুক্তিপণ দাবির বিষয়ে কোনো মন্তব্য করেনি।
কী বলছে পাঠাও
বিবিসি বাংলাকে পাঠাওয়ের জনসংযোগ শাখার ব্যবস্থাপক মো. ফয়েজ জানিয়েছেন, ৪ অক্টোবর সাইবার নিরাপত্তাসংক্রান্ত ঘটনার পর প্ল্যাটফর্মের নিরাপত্তা নিশ্চিত করতে সতর্কতামূলক ব্যবস্থা নেওয়া হয়। অল্প সময়ের মধ্যে সেবা চালু করা হলেও সিস্টেম পুরোপুরি স্থিতিশীল করার কাজ চলছে।
ফয়েজ বলেন, কিছু ব্যক্তিগত তথ্য, যেমন নাম, ইমেইল ঠিকানা ও ফোন নম্বর, বেহাত হয়েছে বলে জানা গেছে। ঘটনাটি শনাক্ত হওয়ার পর গুরুত্বপূর্ণ সিস্টেমগুলো সাময়িকভাবে অফলাইনে নেওয়া হয় এবং নিরাপত্তা জোরদারে বিশেষজ্ঞদের নিয়োগ করা হয়েছে।
ঘটনাটি সংশ্লিষ্ট আইনশৃঙ্খলা রক্ষাকারী বাহিনী ও সরকারি কর্তৃপক্ষকে জানানো হয়েছে বলেও জানিয়েছে প্রতিষ্ঠানটি। সতর্কতামূলক ব্যবস্থা হিসেবে কিছু ব্যবহারকারীকে স্বয়ংক্রিয়ভাবে লগ আউট করা হয়ে থাকতে পারে। তাঁদের আবার লগ ইন করে সেবা ব্যবহারের সুযোগ রয়েছে।
পাঠাওয়ের নাম ব্যবহার করে পাঠানো অযাচিত বার্তা, ফোনকল ও লিংকের বিষয়ে সতর্ক থাকার পাশাপাশি পাসওয়ার্ড, পিন বা এককালীন পাসওয়ার্ড (ওটিপি) কারও সঙ্গে ভাগ না করার পরামর্শ দিয়েছে প্রতিষ্ঠানটি।
কী কী ঝুঁকি তৈরি হতে পারে
তথ্যপ্রযুক্তি বিশেষজ্ঞ সুমন আহমেদ সাবিরের মতে, হ্যাকারদের দাবি সত্য হলে ব্যক্তিগত তথ্য ব্যবহার করে পরিচয় চুরি, আর্থিক জালিয়াতি, ফিশিং, ব্ল্যাকমেইল এবং সামাজিক যোগাযোগমাধ্যমের অ্যাকাউন্টে অননুমোদিত প্রবেশের মতো অপরাধ ঘটতে পারে।
নাম, ফোন নম্বর ও ঠিকানার মতো তথ্য কাজে লাগিয়ে অপরাধীরা পরিচিত ব্যক্তি বা প্রতিষ্ঠানের পরিচয় দিয়ে প্রতারণামূলক বার্তা পাঠাতে পারে। আর পাসওয়ার্ড বা ফেসবুক অ্যাক্সেস টোকেন বেহাত হয়ে থাকলে সংশ্লিষ্ট অ্যাকাউন্টের নিরাপত্তা আরও ঝুঁকিতে পড়তে পারে।
জাতীয় পরিচয়পত্র ও ড্রাইভিং লাইসেন্সের তথ্য ব্যবহার করে ভুয়া পরিচয় তৈরির আশঙ্কাও রয়েছে। আর জিপিএসের তথ্য বা বাসার ঠিকানা ফাঁস হলে ব্যক্তিগত গোপনীয়তা ও শারীরিক নিরাপত্তা নিয়েও উদ্বেগ তৈরি হতে পারে।
বিবিসি বাংলাকে সাবির বলেন, পাঠাওয়ের মতো প্রতিষ্ঠানে অর্থ লেনদেন ও পেমেন্টসংক্রান্ত তথ্যও অনলাইনে সংরক্ষিত থাকতে পারে। সেসব তথ্য বেহাত হলে ঝুঁকি আরও বাড়তে পারে।
তবে হ্যাকারদের দাবি অনুযায়ী সব ধরনের তথ্য সত্যিই চুরি হয়েছে কি না, তা এখনো নিশ্চিত নয়। তাই সম্ভাব্য ঝুঁকিগুলোকে নিশ্চিত ক্ষয়ক্ষতি হিসেবে দেখার সুযোগ নেই।
গ্রাহকদের করণীয়
বিশেষজ্ঞরা অপরিচিত নম্বর থেকে আসা বার্তা বা লিংকে ক্লিক না করার পরামর্শ দিয়েছেন। পাঠাও কিংবা অন্য কোনো প্রতিষ্ঠানের পরিচয়ে কেউ ওটিপি, পিন বা পাসওয়ার্ড চাইলে তা দেওয়া যাবে না।
একই পাসওয়ার্ড একাধিক অ্যাকাউন্টে ব্যবহার করা হলে তা পরিবর্তন করে প্রতিটি অ্যাকাউন্টে আলাদা ও শক্তিশালী পাসওয়ার্ড ব্যবহার করা ভালো। ফেসবুকসহ গুরুত্বপূর্ণ অ্যাকাউন্টে দ্বিস্তরীয় যাচাইকরণ (টু-ফ্যাক্টর অথেনটিকেশন) চালু রাখাও জরুরি।
সুমন আহমেদ সাবিরের মতে, বাংলাদেশে সাইবার নিরাপত্তা তদারকি ও জবাবদিহির ব্যবস্থা আরও শক্তিশালী করা প্রয়োজন। সরকারি-বেসরকারি প্রতিষ্ঠানগুলোর তথ্য সুরক্ষায় কী ধরনের ব্যবস্থা রয়েছে, তা নিয়মিত পর্যবেক্ষণ করা জরুরি। তথ্য ফাঁসের ঘটনায় ক্ষতিগ্রস্ত গ্রাহকদের ক্ষতিপূরণ দেওয়ার আইনগত কাঠামো থাকলে প্রতিষ্ঠানগুলোও নিরাপত্তা নিশ্চিত করতে আরও সতর্ক হবে।
সূত্র: বিবিসি বাংলা